Fallas de seguridad descubiertas con inteligencia artificial provocan interrupciones de sitios web en todo el mundo
INTERNACIONAL | 22 de octubre de 2026. — Gobiernos, empresas y organizaciones de diferentes países mantienen una carrera contrarreloj para proteger sus sistemas informáticos después de que se descubrieran dos vulnerabilidades críticas en PHP, un lenguaje de programación utilizado en una gran parte de los sitios web de internet.
La alerta provocó que numerosas instituciones desconectaran temporalmente sus páginas y servicios digitales como medida preventiva, mientras los desarrolladores publicaban actualizaciones de seguridad para corregir los fallos.
El caso ha adquirido relevancia internacional porque las vulnerabilidades fueron identificadas mediante herramientas avanzadas de inteligencia artificial y podrían permitir que atacantes tomaran el control de servidores vulnerables, accedieran a información sensible o modificaran páginas web.
¿Qué ocurrió y por qué se desconectaron tantos sitios?
Las vulnerabilidades afectan a PHP, una tecnología utilizada para desarrollar páginas dinámicas y aplicaciones web. Este lenguaje está presente en plataformas ampliamente extendidas, como WordPress, Drupal, Joomla y otros sistemas que sostienen portales institucionales, medios de comunicación, tiendas electrónicas y servicios digitales.
Según los investigadores de ciberseguridad, los fallos permanecieron ocultos durante años y afectan a distintas versiones del lenguaje, incluidas versiones antiguas que todavía podrían estar funcionando en servidores sin mantenimiento adecuado.
El principal riesgo es que, bajo determinadas condiciones, un atacante podría ejecutar código de manera remota o acceder a información almacenada en el servidor sin necesidad de contar con credenciales legítimas.
Por esa razón, las autoridades de ciberseguridad recomendaron instalar inmediatamente las actualizaciones disponibles o desconectar temporalmente los sistemas que no pudieran protegerse a tiempo.
La inteligencia artificial ayudó a descubrir las vulnerabilidades
El hallazgo representa un ejemplo del creciente papel de la inteligencia artificial en la investigación de seguridad informática.
Las empresas de ciberseguridad Calif y Wiz informaron que utilizaron herramientas de inteligencia artificial para identificar debilidades en el código de PHP. Sus investigaciones contribuyeron a detectar problemas que habían permanecido sin resolver durante un largo período.
La tecnología puede analizar grandes cantidades de código, reconocer patrones sospechosos y ayudar a los investigadores a encontrar errores difíciles de detectar mediante revisiones tradicionales.
Sin embargo, esa misma capacidad también puede utilizarse con fines maliciosos. Una vez que se conocen los detalles de una vulnerabilidad, otros actores pueden emplear herramientas automatizadas para desarrollar métodos de ataque y buscar servidores que todavía no hayan sido actualizados.
La situación ha reforzado las advertencias de especialistas sobre la necesidad de acelerar tanto la detección de fallos como la instalación de soluciones de seguridad.
Países e instituciones adoptan medidas preventivas
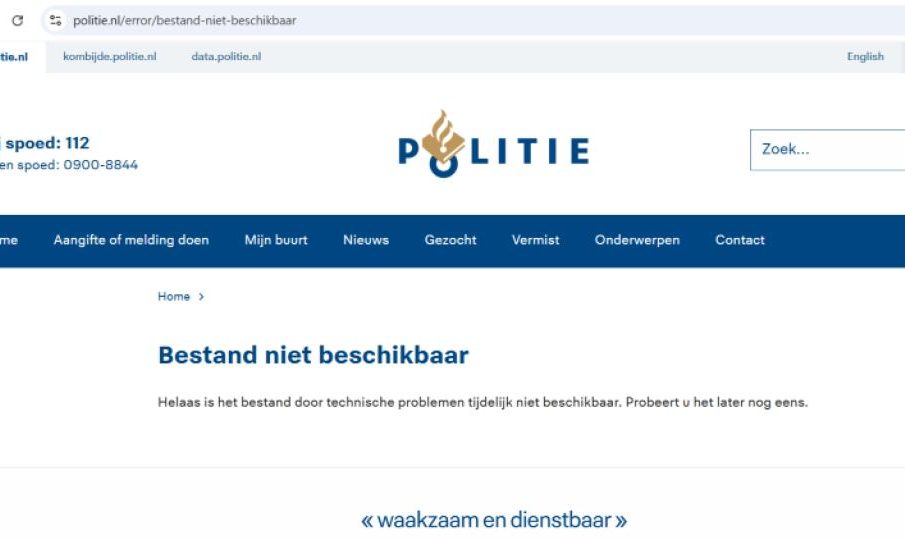
La alerta tuvo repercusiones en varios países europeos. Entre los sistemas que fueron desconectados temporalmente se encontraban portales gubernamentales, servicios institucionales y páginas de organismos públicos de Países Bajos, Francia, Finlandia, Bélgica y Reino Unido, entre otros.
En Países Bajos, varios servicios públicos dejaron de estar disponibles mientras se evaluaban los riesgos. En Francia, determinadas páginas gubernamentales fueron colocadas en mantenimiento preventivo, mientras que otras instituciones europeas adoptaron medidas similares.
También se reportaron interrupciones en sistemas vinculados a servicios públicos y organizaciones que decidieron priorizar la protección de sus infraestructuras frente a la continuidad inmediata de sus operaciones digitales.
Las interrupciones no significan necesariamente que todos esos sistemas hayan sido hackeados. En numerosos casos, la desconexión fue una decisión preventiva destinada a reducir la exposición mientras se instalaban los parches de seguridad.
Expertos advierten sobre posibles ataques
La publicación de las correcciones no elimina automáticamente el peligro. Los servidores que continúen utilizando versiones vulnerables podrían quedar expuestos a intentos de intrusión.
Empresas tecnológicas y especialistas en ciberseguridad han advertido sobre un incremento de los intentos de explotación desde que se hicieron públicos los detalles de los fallos.
Amazon también informó que sus sistemas de vigilancia detectaron intentos de explotación antes de la divulgación pública de las vulnerabilidades. Posteriormente se registraron nuevos intentos, aunque no todos implican que los atacantes hayan conseguido comprometer sistemas reales.
La principal preocupación es que las herramientas automatizadas permitan identificar rápidamente servidores desactualizados y lanzar ataques contra múltiples objetivos en poco tiempo.
Los especialistas advierten que las organizaciones con sistemas antiguos, recursos técnicos limitados o servicios que no reciben mantenimiento periódico podrían enfrentar riesgos durante las próximas semanas e incluso meses.
¿Qué deben hacer las empresas y los administradores de páginas web?
Los responsables de sitios web deben verificar qué versiones de PHP utilizan sus servidores y aplicar las actualizaciones de seguridad correspondientes.
También se recomienda revisar los registros de acceso, investigar cualquier actividad sospechosa, comprobar la existencia de archivos o procesos no autorizados y confirmar que no se hayan instalado mecanismos de acceso oculto.
Las organizaciones que no puedan actualizar sus sistemas de inmediato deberían evaluar medidas temporales de aislamiento o desconexión, siguiendo las recomendaciones de sus equipos técnicos y de las autoridades competentes.
En el caso de páginas creadas con WordPress u otros gestores de contenido, es importante comprobar tanto la versión de PHP del servidor como las actualizaciones del sistema, los complementos y los temas instalados.
La aplicación del parche debe acompañarse de una revisión de seguridad, especialmente cuando el servidor estuvo expuesto durante el período en que la vulnerabilidad era desconocida públicamente.
¿Existe un riesgo para los usuarios en República Dominicana?
Aunque los principales reportes iniciales se concentraron en Europa y otras regiones, la vulnerabilidad tiene implicaciones internacionales porque PHP se utiliza en infraestructuras digitales de numerosos países.
En República Dominicana, las empresas, instituciones públicas, medios de comunicación, comercios electrónicos y proveedores de servicios que utilicen versiones afectadas deben comprobar sus sistemas y aplicar las correcciones correspondientes.
Hasta el 22 de octubre de 2026, la información consultada no permite afirmar que exista una interrupción generalizada de sitios web dominicanos atribuible a estos fallos. Eso no descarta que servidores individuales puedan estar expuestos.
Para los usuarios, es recomendable desconfiar de mensajes inesperados, enlaces sospechosos y solicitudes de contraseñas. No obstante, la vulnerabilidad descrita afecta principalmente a los servidores que ejecutan el software, por lo que cambiar la contraseña personal no sustituye la actualización del sistema vulnerable.
Un nuevo desafío para la seguridad de internet
El incidente demuestra que la inteligencia artificial está modificando tanto las capacidades de los investigadores como las de los posibles atacantes.
La detección automatizada puede ayudar a descubrir fallos que permanecieron ocultos durante años, pero también puede reducir el tiempo necesario para que terceros desarrollen ataques una vez divulgada una vulnerabilidad.
La prioridad inmediata es corregir los sistemas afectados, comprobar que no hayan sido comprometidos y mantener una vigilancia constante sobre las infraestructuras digitales.
Aunque las actualizaciones de PHP ya están disponibles, el proceso de protección dependerá de la rapidez con que administradores, empresas y organismos públicos actualicen sus servidores.
La crisis deja una advertencia clara: la seguridad informática no depende únicamente de descubrir las vulnerabilidades, sino también de mantener los sistemas actualizados y actuar con rapidez cuando aparecen nuevas amenazas.

Deja una respuesta